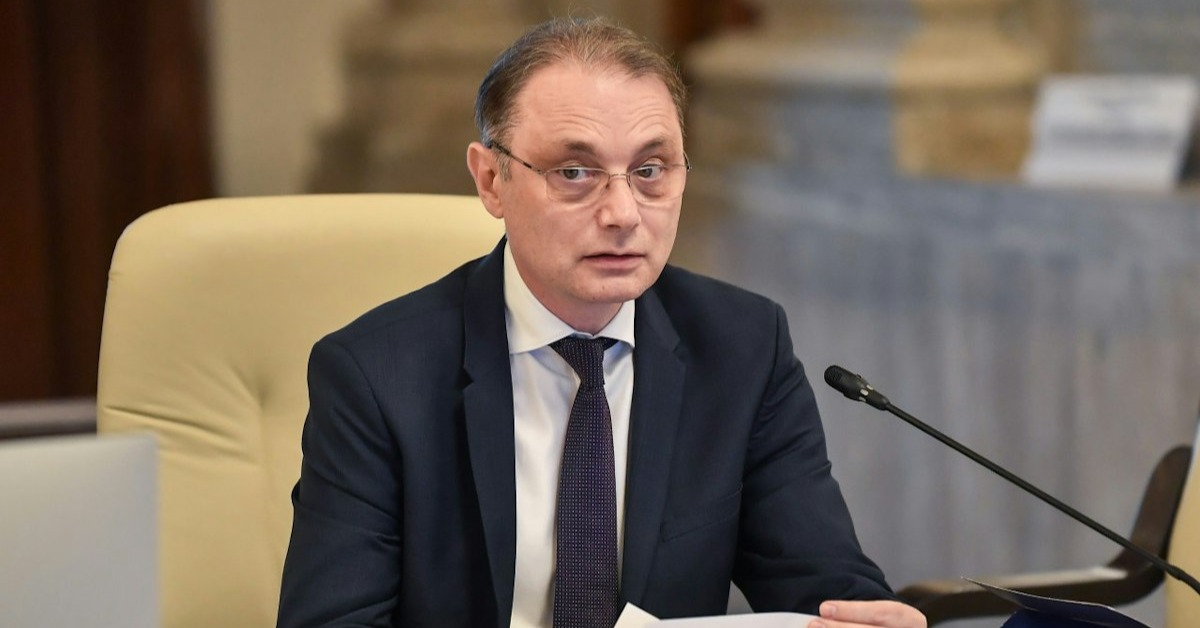
Oana Gheorghiu, vicepremier interimar pentru reforma companiilor de stat, a vorbit despre atacul cibernetic ANCPI într-o intervenție la B1 TV, potrivit Mediafax. Oficialul a explicat că vulnerabilitatea care a dus la blocarea sistemelor Agenției Naționale de Cadastru și Publicitate Imobiliară vine din neglijența unor angajați, nu dintr-o slăbiciune tehnică a platformelor statului.
Sisteme blocate de aproape o săptămână
Agenția Națională de Cadastru și Publicitate Imobiliară se confruntă, începând din 14 iulie, cu cel mai grav incident tehnic din istoria instituției. Aplicația de cadastru și carte funciară e-Terra, adresele de e-mail și celelalte servicii informatice ale ANCPI au rămas nefuncționale, iar blocajul a afectat notari, bănci, dezvoltatori imobiliari și cetățenii care aveau nevoie de extrase de carte funciară, conform Adevărul.
Instituția a transmis că datele administrate prin sistemele sale informatice nu au fost compromise, deși investigația privind autorii și tipul exact al atacului este încă în desfășurare.
Gheorghiu: „Foarte multă neglijență”.
Întrebată despre cauzele incidentului, vicepremierul a fost tranșantă. „Aceste vulnerabilități vin din neglijența unor oameni pentru că, am văzut că asta s-a întâmplat, parolele erau la dispoziție, nu pentru că sistemele nu ar rezista”, a declarat Oana Gheorghiu în cadrul emisiunii „Special B1”.
Ea a adăugat că sistemele statului rezistă atunci când sunt actualizate corect și când accesul la parole este gestionat responsabil. Vicepremierul a menționat și platforma învechită a Ministerului Investițiilor și Fondurilor Europene, activă din 2016, ca exemplu de infrastructură ce necesită o atenție sporită și un upgrade urgent.
🗞️ Citește și Acestea


Cine ar fi în spatele atacului cibernetic ANCPI
Un hacker cunoscut sub numele „ByteToBreach”, suspectat de autoritățile române a fi de origine algeriană, a revendicat spargerea serverelor ANCPI. Acesta a declarat pentru Euronews România că a exploatat o vulnerabilitate cunoscută încă din 2021 și că motivația atacului a fost exclusiv financiară, potrivit HotNews.
„Îmi pare rău pentru problemele pe care le-am cauzat pentru cetățeni și pentru echipa IT care lucrează acum din greu la ANCPI”, a transmis hackerul, care a negat public informațiile potrivit cărora ar fi cerut o răscumpărare de 10 milioane de euro. Directorul Directoratului Național de Securitate Cibernetică a precizat că, potrivit datelor deținute până acum, atacatorul nu este un actor statal, ci unul motivat financiar.
Ce măsuri anunță Guvernul
Vicepremierul a subliniat că momentul actual trebuie folosit ca semnal de alarmă pentru toate instituțiile publice. Din săptămâna următoare, Guvernul va organiza întâlniri online cu instituții și primării din toată țara, pentru actualizarea sistemelor informatice și pregătirea mutării în cloud-ul guvernamental.
„E momentul să tragem acest semnal de alarmă și de săptămâna viitoare vom organiza întâlniri online pentru a le reaminti oamenilor, pe de o parte, că-i nevoie să-și actualizeze platformele, pe de altă parte, că-i nevoie să le curețe și să pregătească mutarea în cloud-ul guvernamental”, a mai spus Oana Gheorghiu.
Potrivit vicepremierului, cloud-ul guvernamental este deja funcțional, deși operaționalizarea sa a durat mai mult decât era estimat inițial, iar mutarea platformelor esențiale ale statului acolo ar oferi un nivel de securitate net superior celui actual.
Autoritățile estimează că serviciile informatice ale ANCPI vor fi repuse treptat în funcțiune, după finalizarea verificărilor de securitate impuse de investigația în curs. Până atunci, tranzacțiile imobiliare care depind de extrase de carte funciară rămân, în mare parte, blocate.
Incidentul de la ANCPI rămâne, deocamdată, unul dintre cele mai grave atacuri cibernetice raportate vreodată asupra unei instituții publice din România.