

Ascultă articolul
Nu ai timp să citești? Ascultă versiunea audio.
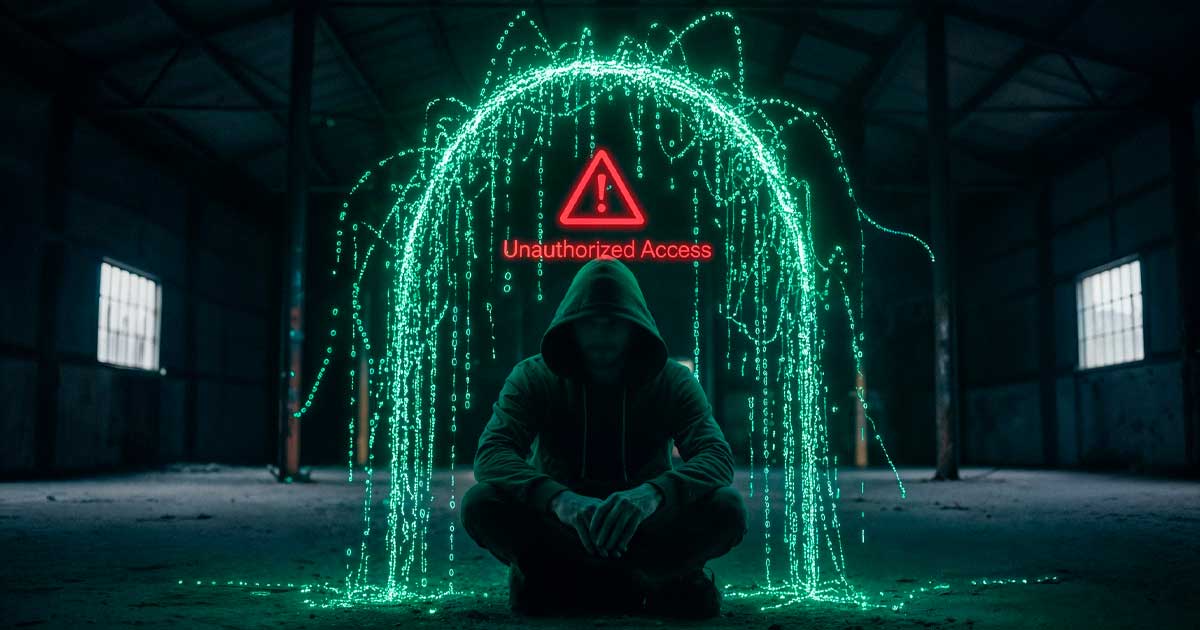
Administrația Națională Apele Române a devenit ținta unui atac cibernetic masiv de tip ransomware, care a afectat aproximativ 1.000 de sisteme IT din 10 din cele 11 administrații bazinale de apă din țară, potrivit StiriPeSurse.ro. Atacatorii au transmis o notă de răscumpărare, solicitând contact într-un termen de șapte zile.
Infrastructura IT blocată prin criptare BitLocker.
Directoratul Național de Securitate Cibernetică (DNSC) a fost notificat pe 20 decembrie 2025 despre incidentul care a vizat infrastructura informatică din zone precum Oradea, Cluj, Iași, Siret și Buzău. Evaluările inițiale arată că atacul a compromis servere de aplicații GIS, baze de date, stații de lucru Windows, servere de e-mail și DNS.
Hackerii au exploitat mecanismul legitim de criptare BitLocker al sistemului Windows, folosindu-l în scop malițios pentru a bloca fișierele din sistemele compromise, potrivit HotNews.ro. Acest tip de atac ransomware demonstrează un nivel ridicat de sofisticare tehnică.
Autoritățile recomandă: Fără negocieri cu atacatorii.
DNSC subliniază că „politica și recomandarea strictă este ca victimele atacurilor de tip ransomware să nu contacteze și să nu negocieze cu atacatorii cibernetici”, pentru a nu încuraja și finanța fenomenul infracțional. Echipele IT ale Administrației Naționale Apele Române se concentrează exclusiv pe restaurarea serviciilor, fără a intra în contact cu gruparea responsabilă.
🗞️ Citește și Acestea


Specialiștii din cadrul DNSC, Centrul Național Cyberint (CNC) din SRI și alte autorități cu atribuții în securitate cibernetică investighează activ incidentul pentru a limita impactul, potrivit Digi24.
Activitatea hidrotehnică nu este afectată.
Un aspect esențial este că tehnologiile operaționale (OT) nu au fost compromise. Funcționarea construcțiilor hidrotehnice continuă normal prin dispecerate și comunicații voce, fiind coordonată de personalul local. Siguranța infrastructurii hidrotehnice este menținută, iar barajele și sistemele de gospodărire a apelor funcționează în parametri normali.
Reprezentanții Administrației Naționale Apele Române asigură că operarea structurilor hidrotehnice se desfășoară local, fără a depinde de sistemele informatice afectate de atac.
Integrarea în sistemul național de protecție cibernetică.
Un aspect îngrijorător este că infrastructura IT a Apelor Române nu era protejată prin sistemul național de apărare cibernetică operat de CNC. Autoritățile au inițiat demersurile pentru includerea acesteia în mecanismele naționale de protecție, care utilizează tehnologii inteligente pentru prevenirea unor incidente similare.
Integrarea în sistemul de protecție cibernetică va asigura o supraveghere constantă și răspuns rapid la amenințările din spațiul digital, protejând infrastructura critică națională.