

Ascultă articolul
Nu ai timp să citești? Ascultă versiunea audio.
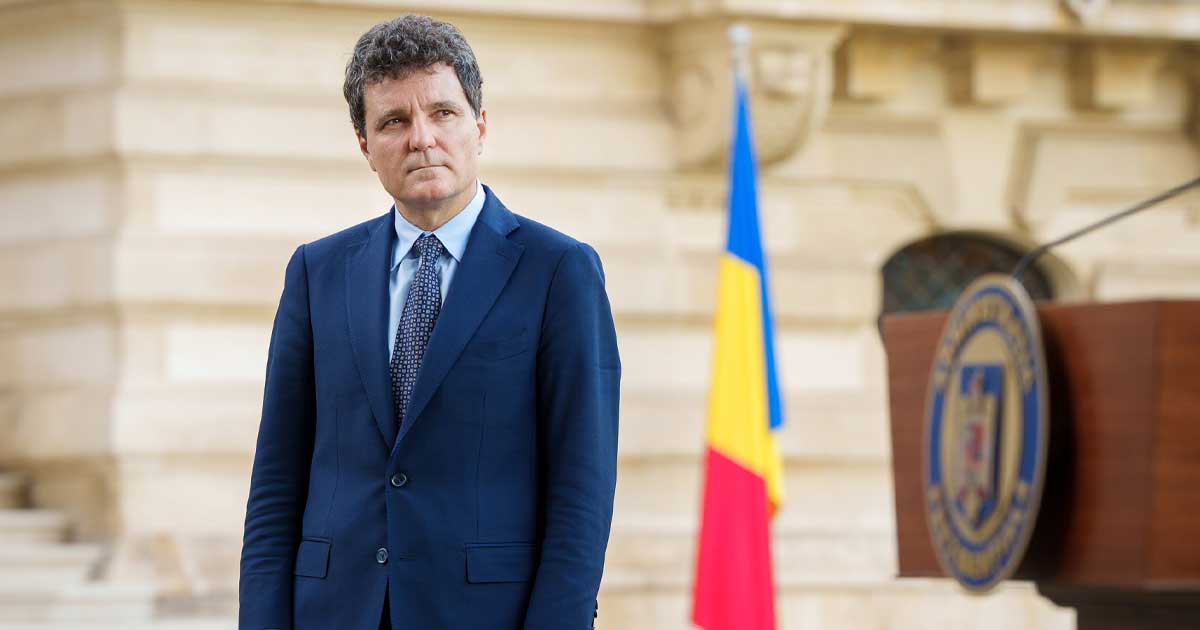
Președintele Nicușor Dan a comentat, joi, postarea ironică publicată de DIICOT la adresa ministrului interimar al Muncii, Dragoș Pîslaru, susținând că societatea este deja tensionată și că discuția ar trebui mutată spre problemele reale ale oamenilor, potrivit Digi24. Șeful statului s-a referit, în aceeași declarație, și la atacul cibernetic de la MIPE, calificându-l drept nefericit, dar gestionat de instituții.
Ce a spus Nicușor Dan despre ironia DIICOT
Controversa a pornit de la o postare publicată miercuri de DIICOT pe Facebook, în care instituția a folosit un ton ironic la adresa lui Dragoș Pîslaru, în contextul perchezițiilor de la Casa de Pensii din dosarul pensiilor mărite ilegal. Postarea a fost interpretată în spațiul public drept o aluzie la afirmațiile ministrului despre lipsa unei informări prealabile.
Întrebat despre acest episod, președintele a evitat să ia partea vreuneia dintre instituții.
„Cred că există o diferență între ironic și extrem de ironic și cred că suntem cu toții foarte, foarte tensionați, dacă facem o mare discuție dintr-o ironie în spațiul public”, a spus Nicușor Dan, potrivit Digi24.
🗞️ Citește și Acestea


Președintele a admis că o astfel de postare ar fi putut lipsi într-un context sensibil, dar a criticat și proporțiile pe care le-a luat episodul în spațiul public.
„Poate că putea să lipsească o ironie într-un cadru instituțional când societatea este tensionată. Pe de altă parte, reacțiile astea în exces nu fac deloc bine. Haideți să vorbim de chestiuni substanțiale”, a mai afirmat șeful statului, conform Adevărul.
Reacția lui Dragoș Pîslaru la mesajul DIICOT
Ministrul interimar al Muncii a răspuns, la rândul său, controversei, precizând că miza reală nu este disputa din spațiul online, ci siguranța persoanelor vulnerabile aflate în grija statului.
Pîslaru a explicat că preocuparea sa principală rămâne legată de sănătatea și viața celor peste 400 de beneficiari afectați de evacuările din centrele ilegale din Bihor, subiect care a generat inclusiv perchezițiile DIICOT de la Casa de Pensii.
Ce se știe despre atacul cibernetic de la MIPE
Ministerul Investițiilor și Proiectelor Europene a confirmat că aplicația Achiziții Beneficiari Privați a fost ținta unui incident cibernetic joi, precizând că aceasta nu este folosită pentru implementarea directă a proiectelor finanțate din PNRR. Instituția a transmis că lucrează împreună cu echipele abilitate pentru analizarea incidentului și repunerea în funcțiune a platformei.
În aceleași zile, și Agenția Națională de Cadastru și Publicitate Imobiliară (ANCPI) a fost vizată de un atac cibernetic, aplicația de cadastru și carte funciară e-Terra rămânând nefuncțională. România a condamnat recent, alături de statele membre UE și aliații NATO, activitățile cibernetice atribuite unor grupări controlate de Centrul 16 al FSB, serviciul rus de informații.
Despre acest context a vorbit și președintele, care a plasat incidentul de la MIPE într-un tipar mai larg de atacuri cibernetice asupra instituțiilor europene.
„Nefericit că s-a întâmplat acest lucru. Din 2022 până azi au fost în Europa zeci de mii de astfel de atacuri. Zilele trecute s-a identificat un operator rus, care a făcut unele dintre aceste atacuri”, a precizat Nicușor Dan despre atacul cibernetic de la MIPE.
Președintele a adăugat că instituțiile românești rămân funcționale, dar a subliniat că riscul unui asemenea incident nu poate fi eliminat complet.
„Suntem destul de bine, instituțiile funcționează destul de bine, dar tot timpul poți păți. Exact ca în războiul cinetic”, a conchis șeful statului.
Ce înseamnă poziția președintelui pentru dosarul MIPE
Faptul că Nicușor Dan a tratat separat cele două subiecte, ironia DIICOT și atacul cibernetic, arată o intenție de a nu amplifica polemica politică într-un moment în care Guvernul interimar gestionează simultan o criză de formare a majorității parlamentare și un incident de securitate cibernetică la un minister cu rol cheie în derularea PNRR.
Poziția calmă a președintelui vine și pe fondul avertismentelor Directoratului Național de Securitate Cibernetică, care a cerut instituțiilor publice și utilizatorilor să pornească de la premisa că POT deveni oricând ținta unor atacuri similare.
Rămâne de văzut dacă autoritățile vor oferi, în zilele următoare, detalii suplimentare despre amploarea exactă a incidentului de la MIPE și despre eventualele date compromise.