

Ascultă articolul
Nu ai timp să citești? Ascultă versiunea audio.
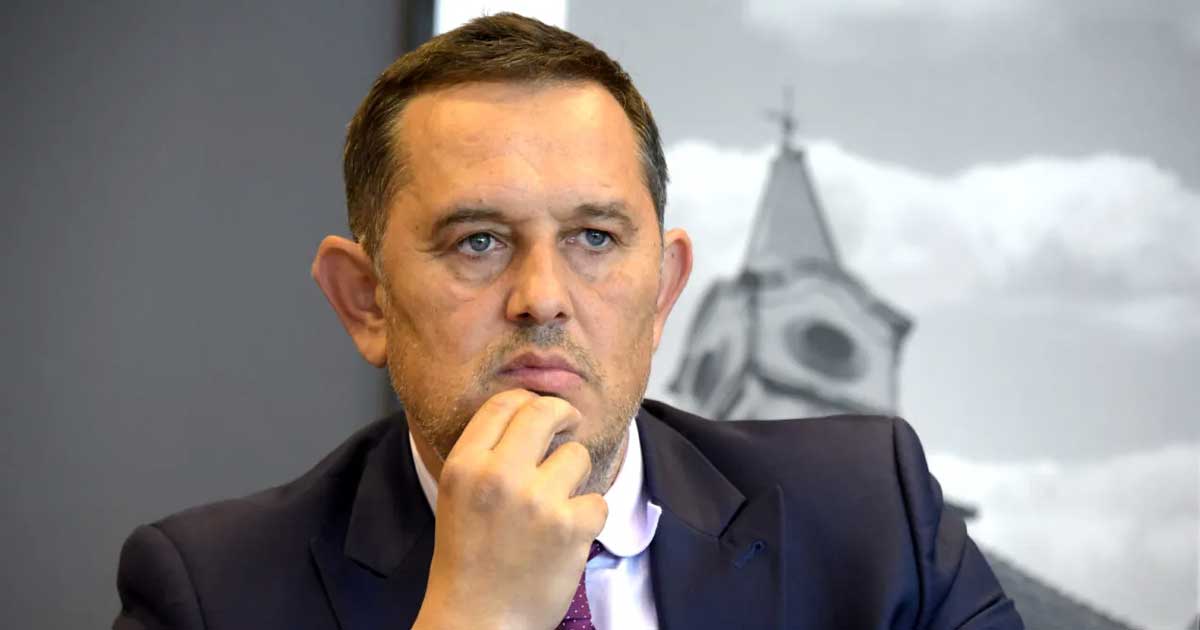
Europarlamentarul AUR Gheorghe Piperea a comentat, joi seara, atacul cibernetic care ar fi vizat baza de date a Ministerului Investițiilor și Proiectelor Europene (MIPE), susținând că printre informațiile dispărute s-ar afla și contractele de consultanță din PNRR, potrivit EVZ.
Ce s-a întâmplat la Ministerul Investițiilor și Proiectelor Europene
MIPE a fost ținta unui atac cibernetic de amploare joi, 16 iulie, potrivit unor surse din cadrul instituției. Sursele citate au susținut inițial că atacatorii ar fi reușit să pătrundă în sistemele informatice ale ministerului și să șteargă întreaga bază de date cu proiectele și beneficiarii PNRR.
Incidentul a survenit chiar în ziua în care Guvernul anunța finalizarea celei de-a treia revizuiri a PNRR și pregătirea Cererii de plată numărul 5, în valoare brută de 2,66 miliarde de euro, din care România estimează că ar urma să încaseze aproximativ două miliarde de euro după evaluarea Comisiei Europene, conform Capital.ro.
Departamentul IT al MIPE a sesizat SRI, STS și Directoratul Național de Securitate Cibernetică (DNSC) pentru evaluarea incidentului. Ulterior, ministerul a transmis oficial că aplicația vizată de atac, denumită Achiziții Beneficiari Privați, nu este utilizată pentru implementarea proiectelor finanțate direct din PNRR, ci pentru achizițiile derulate de beneficiarii privați ai proiectelor din Politica de Coeziune.
🗞️ Citește și Acestea
Hackerii vor fi ruși, spune Piperea
Reacția lui Gheorghe Piperea a venit pe Facebook, la scurt timp după apariția primelor informații despre incident. Europarlamentarul a legat direct atacul de fostul ministru Dragoș Pîslaru, demis din funcție de peste două luni prin moțiune de cenzură.
„Toată baza de date privind PNRR a fost ștearsă de hackeri”, a scris Piperea, adăugând că printre datele dispărute s-ar afla și contractele de consultanță de 2 miliarde de euro, pe care le-a numit ironic singurele reușite ale PNRR.
Europarlamentarul AUR s-a arătat sceptic și cu privire la existența unor copii de siguranță funcționale, sugerând că eventualele infracțiuni ar putea rămâne fără urme din cauza lipsei unor arhive fizice ale documentelor.
„Evident, hackerii vor fi ruși”, a mai scris ironic Piperea, făcând trimitere și la un alt incident similar, atacul cibernetic asupra Agenției Naționale de Cadastru și Publicitate Imobiliară (ANCPI).
MIPE infirmă parțial informațiile inițiale
După primele relatări, surse oficiale citate de presă au precizat că platforma dedicată PNRR nu ar fi fost afectată de incident, potrivit Puterea.ro. Autoritățile nu au oferit însă detalii privind amploarea exactă a atacului sau dacă au existat accesări ori compromiteri ale datelor, iar investigația rămâne în desfășurare.
MIPE este coordonatorul național al PNRR și are responsabilitatea monitorizării jaloanelor și țintelor asumate de România, termenul-limită pentru utilizarea fondurilor rămânând august 2026.
Ce înseamnă incidentul pentru calendarul PNRR
Faptul că atacul cibernetic a coincis cu anunțul privind Cererea de plată numărul 5 ridică întrebări despre reziliența sistemelor informatice ale instituțiilor implicate în gestionarea fondurilor europene, într-un moment în care termenele PNRR sunt deja strânse.
Contractele de consultanță pentru PNRR au fost, de altfel, un subiect recurent de critică din partea lui Piperea, care a mai atras atenția că firmele de consultanță ar avea obligația de a returna sumele încasate în avans dacă proiectele finanțate nu ajung să fie implementate.
Autoritățile urmează să comunice în perioada următoare dacă baza de date afectată poate fi recuperată integral și dacă incidentul are legătură cu valul mai larg de atacuri cibernetice atribuite unor grupări controlate de statul rus, semnalat recent de instituțiile europene și NATO.