

Ascultă articolul
Nu ai timp să citești? Ascultă versiunea audio.
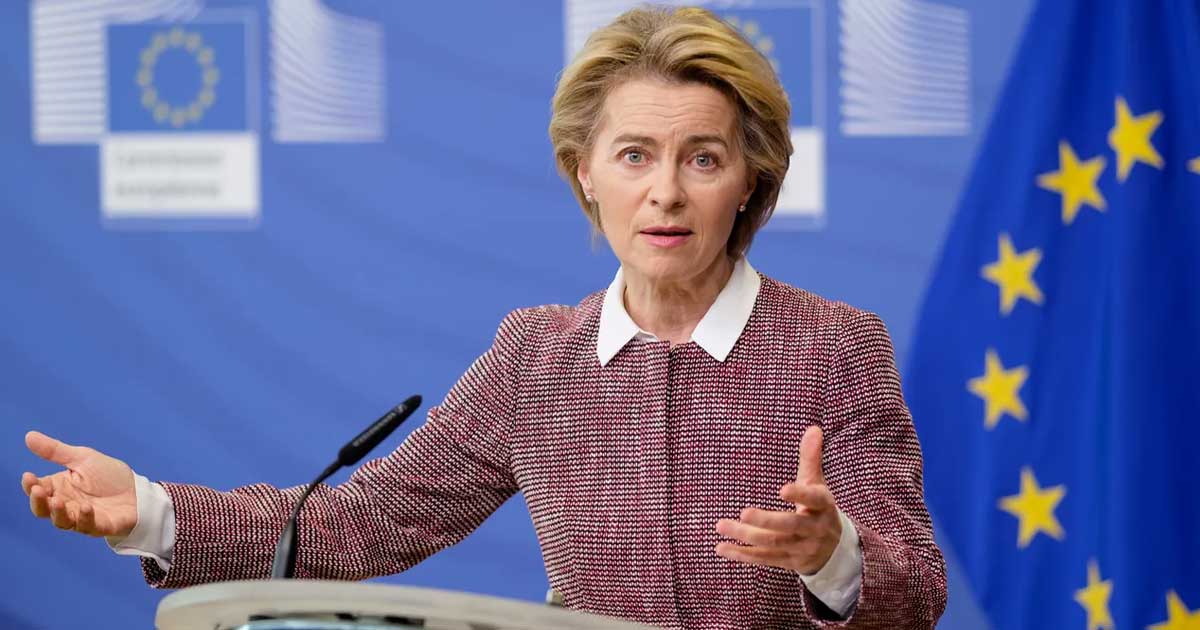
Aplicația europeană de verificare a vârstei, lăudată de președinta Comisiei Europene Ursula von der Leyen ca fiind „gata din punct de vedere tehnic”, s-a dovedit vulnerabilă la doar câteva ore de la publicarea codului sursă, potrivit HotNews.ro. Incidentul a alimentat o dezbatere amplă despre identitatea digitală europeană.
Cum a fost spartă aplicația în doar două minute
Consultantul britanic în securitate cibernetică Paul Moore a demonstrat că aplicația putea fi compromisă în mai puțin de două minute, fără a sparge criptografia sau serverele Comisiei Europene. A fost suficient să modifice un fișier de configurare de pe telefon pentru a reseta codul PIN și a obține acces la o acreditare de vârstă deja validată, potrivit Antena3.ro.
„Serios, Von der Leyen, acest produs va fi catalizatorul unei enorme breșe la un moment dat. Este doar o chestiune de timp”, a scris Paul Moore. Descoperirea a fost confirmată ulterior de criptograful francez Olivier Blazy. Comisia Europeană a admis existența vulnerabilității, precizând că versiunea publicată era un demo destinat dezvoltatorilor și că problema urma să fie remediată.
Ce este, de fapt, aplicația europeană
Instrumentul prezentat de Bruxelles este, în această etapă, destinat exclusiv verificării vârstei pentru servicii unde legea impune restricții pentru minori: platforme cu conținut pentru adulți, jocuri de noroc sau cumpărarea alcoolului. Tehnologia folosită este de tip Zero-Knowledge Proof, prin care platforma ar trebui să afle doar dacă utilizatorul depășește vârsta minimă necesară, fără să primească numele sau data nașterii.
🗞️ Citește și Acestea
Nu există, în prezent, nicio prevedere oficială a Comisiei Europene care să oblige toți cetățenii să se identifice digital pentru a folosi rețelele sociale, în ciuda mesajelor virale care au circulat în acest sens, inclusiv în România.
Reacția lui Pavel Durov: „mecanism de supraveghere”
Fondatorul Telegram, Pavel Durov, a folosit incidentul pentru a susține că vulnerabilitatea nu ar fi doar o eroare tehnică, ci un posibil pretext pentru eliminarea garanțiilor de confidențialitate. „Această aplicație a fost spartă în doar 2 minute. Dar să nu vă grăbiți să râdeți de birocrații europeni”, a scris Durov, avertizând că autoritățile ar putea transforma treptat instrumentul într-un „mecanism de supraveghere a tuturor europenilor”.
Îngrijorările privind un fenomen de extindere treptată a scopului aplicației, cunoscut drept „mission creep”, sunt împărtășite de peste 400 de cercetători în securitate și protecția datelor, care avertizează că orice infrastructură de identitate digitală centralizată devine o țintă atractivă pentru atacuri informatice.
Comisia Europeană susține că deficiențele identificate de Paul Moore, printre care posibilitatea de a ocoli limitarea încercărilor sau dezactivarea autentificării biometrice, priveau exclusiv versiunea demonstrativă și au fost remediate rapid. Episodul a alimentat, totuși, scepticismul public față de viitorul sistem de identitate digitală la nivelul întregii Uniuni Europene.
Presiunea politică pentru introducerea unor astfel de instrumente rămâne, în continuare, ridicată. Liderii europeni, inclusiv Emmanuel Macron, Giorgia Meloni și Friedrich Merz, au discutat recent despre protecția minorilor online, în contextul în care mai multe state membre iau deja măsuri pentru a limita accesul copiilor la rețelele de socializare.